
俄罗斯应用商店RuStore和运营商Beeline赶在黑五促销季前联合发布防骗提醒,点名三类高发手法:假促销、免费游戏币,以及冒充运营商的短信。这些套路轻则让人破财,重则账号被盗。
RuStore提醒用户仔细核对折扣和优惠码。骗子会通过广告和群发消息,把买家引向知名服务的仿冒页面。这类网站外观和正版几乎一模一样,可用户输入的支付信息和密码会直接落到骗子手里。辨别方法很简单:看网址。仿冒域名往往只跟原域名差一两个字母,或者多出几个符号。链接来源同样要留意,更稳妥的做法是自己手动输入网址,或者从官方应用进入,别去点可疑消息和广告里的链接。
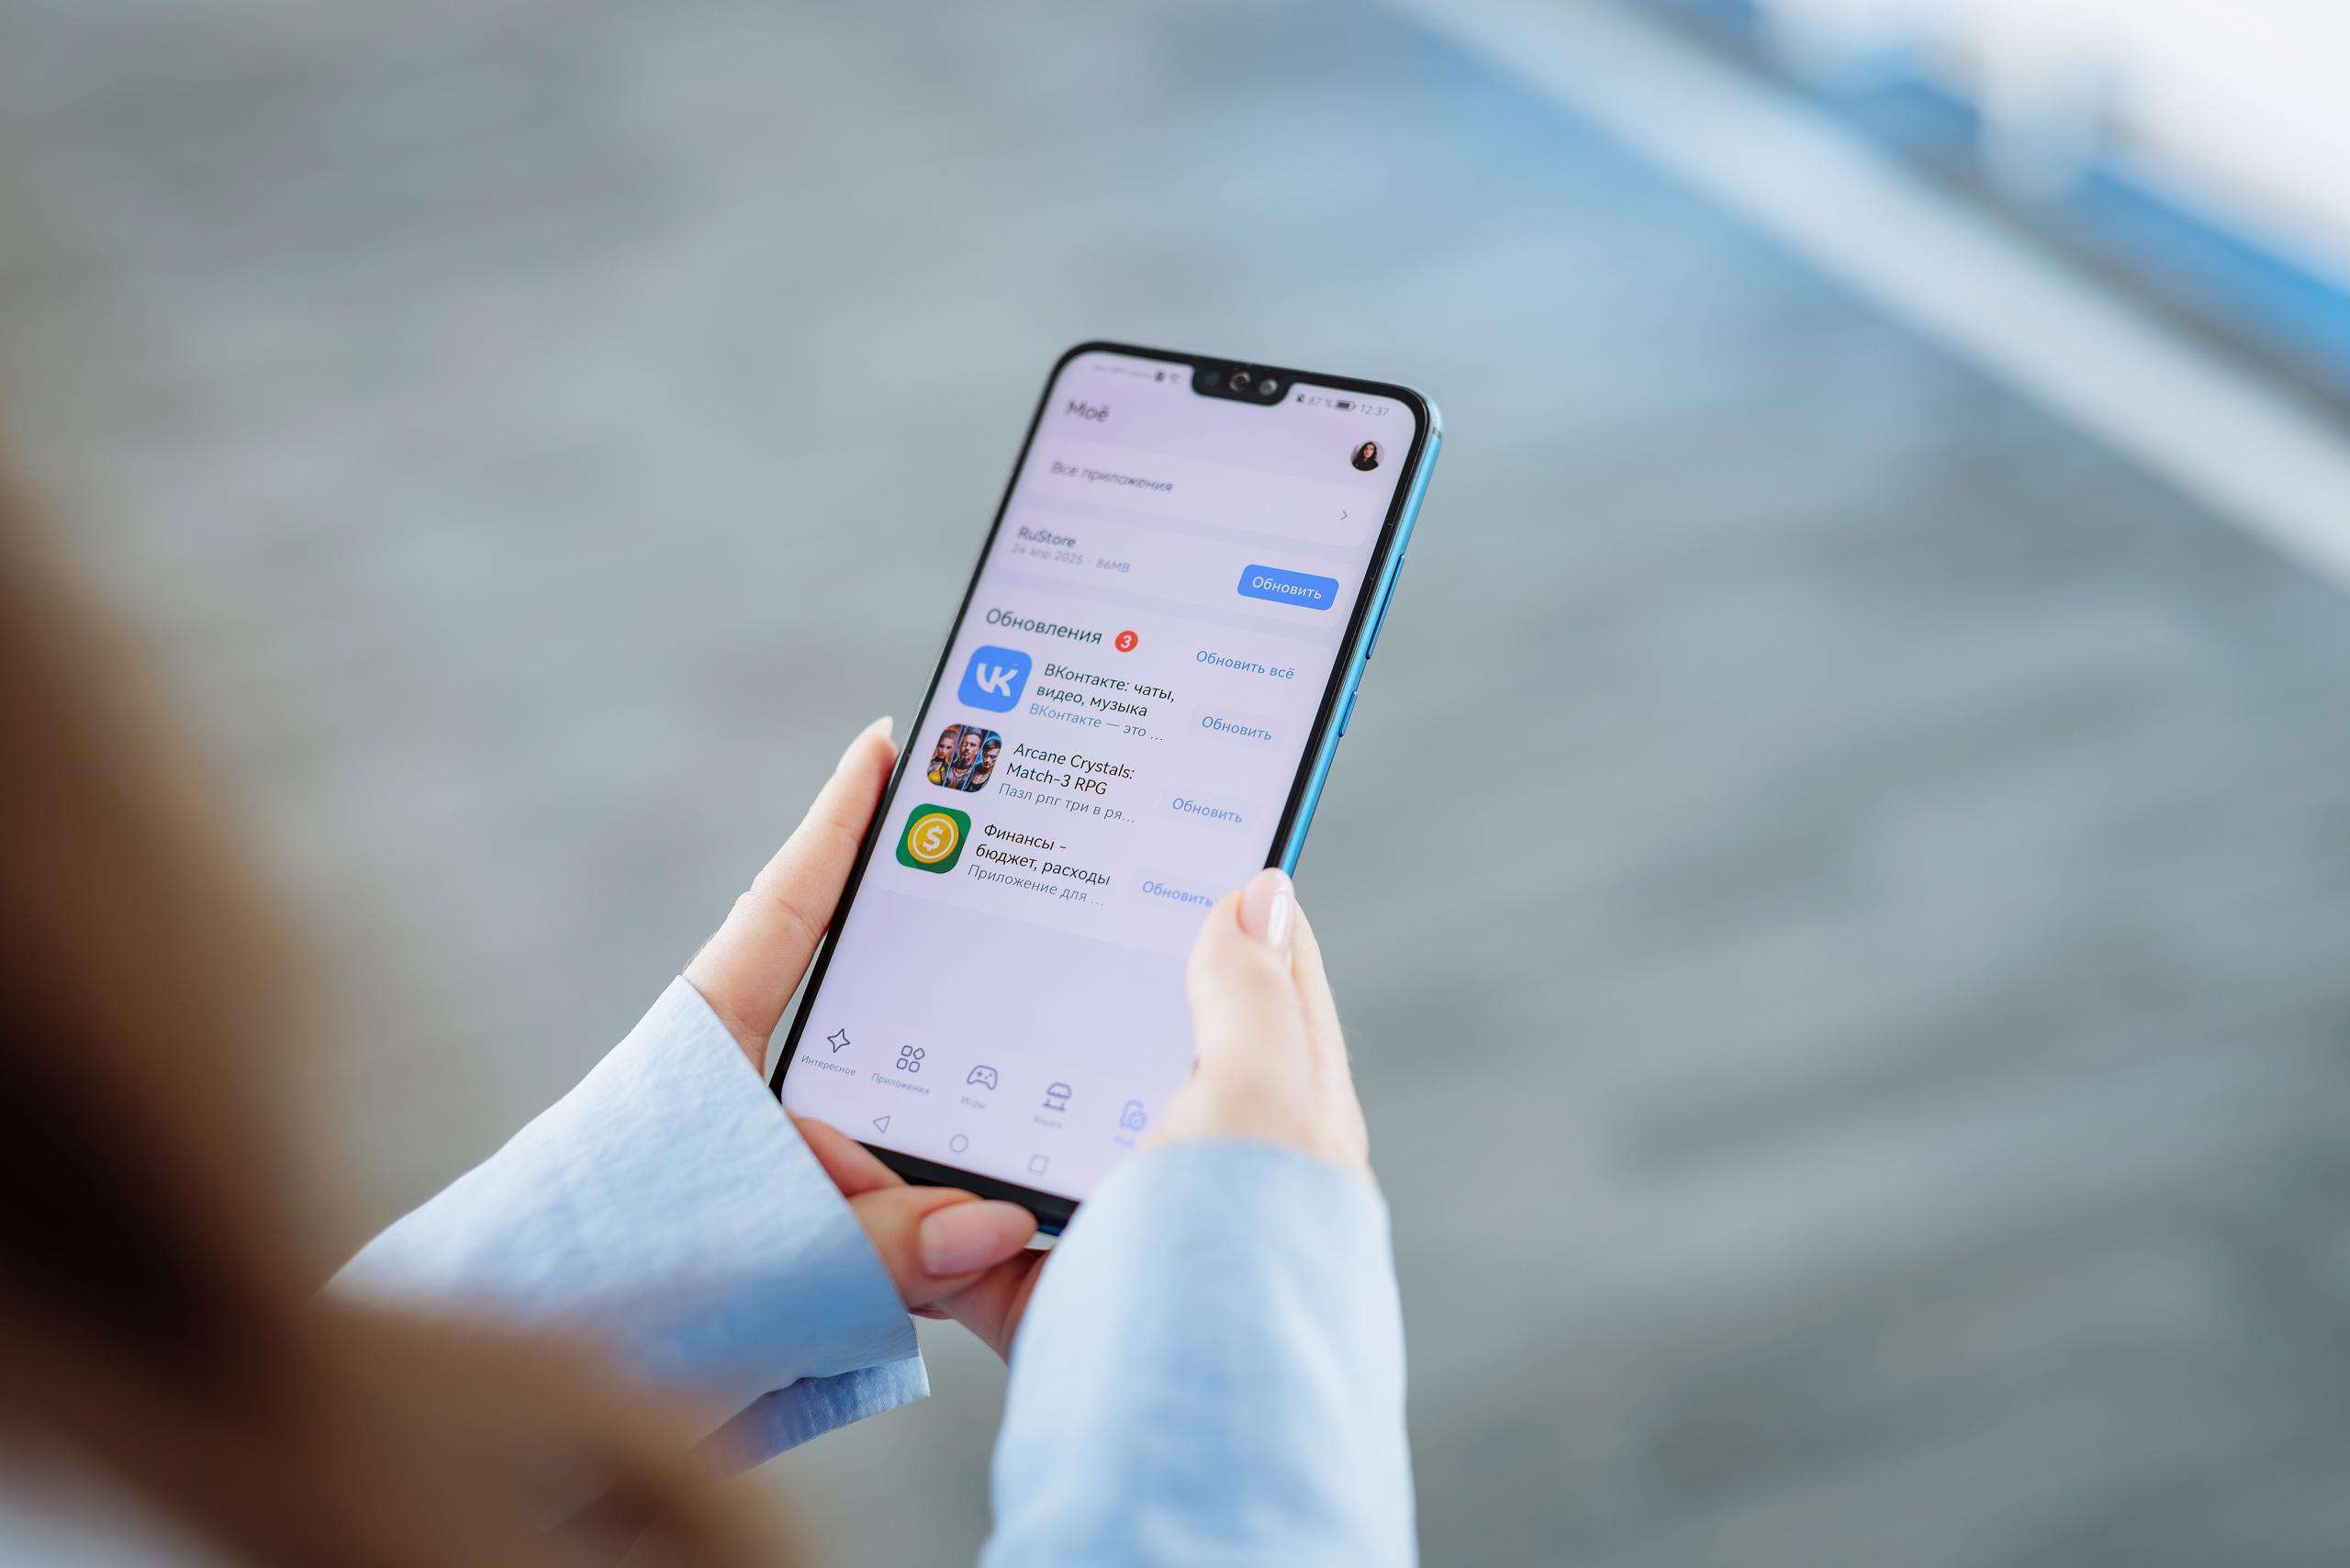
促销季里,如果有人让你通过消息里的链接装一个单独的应用,才能领折扣或游戏奖励,那就得提高警惕了。所谓“独家优惠”程序,或者能免费解锁付费内容的游戏版本,背后很可能是恶意APK文件。装上去之后,密码和银行信息会被窃取,骗子还能拿到设备的访问权限。碰上要你下载不明文件的活动,最好直接放弃,去官方应用或商店核实活动条款。
游戏社区里,免费游戏币和奖励抽奖是最常见的诱饵。为了领奖,用户被要求转到第三方机器人,填手机号、提供验证码,骗子就这样拿到了账号访问权。还有一种情况是骗子盯上孩子,以送游戏礼物为名,让孩子拿父母的手机拍银行短信截图。
RuStore信息安全总监德米特里·莫列夫表示,想省钱不该成为安装不明文件、或者把账号访问权交给别人的理由。应用和游戏只从可信来源下载,游戏内购走开发者提供的支付方式。一旦领奖要求你提供密码、短信验证码或银行应用截图,就该立刻终止沟通。他还强调,这些规矩也要跟孩子讲清楚,因为孩子很可能把游戏聊天里的骗子当成普通玩家。
Beeline重点提到的是冒充运营商发送个性化优惠的骗局。比如黑五期间,用户收到邮件,承诺充值翻倍:存5000卢布就能拿到等额奖励。点开链接后,用户以为是在给自己的通信服务付款,钱实际上转进了别人的账户。付款前,先到运营商官方应用里核实一下这个优惠到底有没有。
另一种套路从即时通讯软件里一条“资费条件已变更”的消息开始。为了拒绝变更,用户被要求回复一条内容为“取消”的短信,接着又被索要下一条短信里的验证码。而这个验证码,实际上是登录个人账户或其他服务的凭证。资费条件该通过应用或运营商官方客服核实。
骗子还会利用用户对推送通知确认请求的疏忽。如果用户批准了一次自己并未发起的登录,就可能把个人账户的访问权拱手让人。在Beeline描述的情形里,骗子随后会利用这个权限远程补办SIM卡,包括办理eSIM。号码一旦被控制,他们就能以机主名义打电话、发短信。
Beeline数据管理总监彼得·阿尔费罗夫强调,折扣、礼物或封号通知都容易让人匆忙行事,但任何确认之前都要看清自己到底授权了什么操作。短信验证码不要告诉对方,不是自己发起的登录或补办SIM卡请求也不要批准。有疑问就结束对话,自己通过应用或官网号码联系公司。
0
0